Cybersécurité pour les PME
Pare-feu managé, protection XDR des postes et service managé MDR supervisé 24/7/365. Le niveau de protection se décide — il ne s'improvise pas.
Se protégersans devenir expert
Une PME n'a pas d'équipe sécurité. Elle a besoin que les bonnes barrières soient posées, qu'elles soient surveillées, et qu'on l'appelle quand quelque chose cloche.
Nous installons peu d'outils, mais nous les exploitons vraiment : un pare-feu mal configuré protège moins qu'un pare-feu simple bien réglé.
Ce que nous faisonssur ce métier
NIS2 ne visera pasque les grands groupes
La directive européenne étend les obligations de cybersécurité à des milliers d'entreprises françaises de taille intermédiaire, dans dix-huit secteurs.
Et même hors périmètre, vous serez concerné par ricochet : vos clients soumis à NIS2 vous transmettront leurs exigences par contrat.
Ce qu'on nous demandele plus souvent
Sommes-nous une cible, à notre taille ?
Les attaques les plus courantes ne choisissent pas leurs victimes : elles balayent ce qui est exposé. La taille ne protège pas.
Un antivirus ne suffit pas ?
Il traite une partie du problème. Il ne fait rien contre un accès distant mal protégé, une sauvegarde chiffrée par un rançongiciel ou un mot de passe réutilisé.
Combien de temps pour être en règle NIS2 ?
Cela dépend de votre point de départ. Le diagnostic prend quelques heures ; la mise en conformité s'étale généralement sur plusieurs mois.
Nos autres métiers
 ToIPTéléphonie
Téléphonie d'entreprise sur IP
Voir le métier → ConnectivitéFibre
Fibre optique et connectivité
Voir le métier → GSMMobilité
Mobilité et forfaits professionnels
Voir le métier → Wi‑Fi proWi‑Fi
Wi‑Fi professionnel et Wi‑Fi invités
Voir le métier →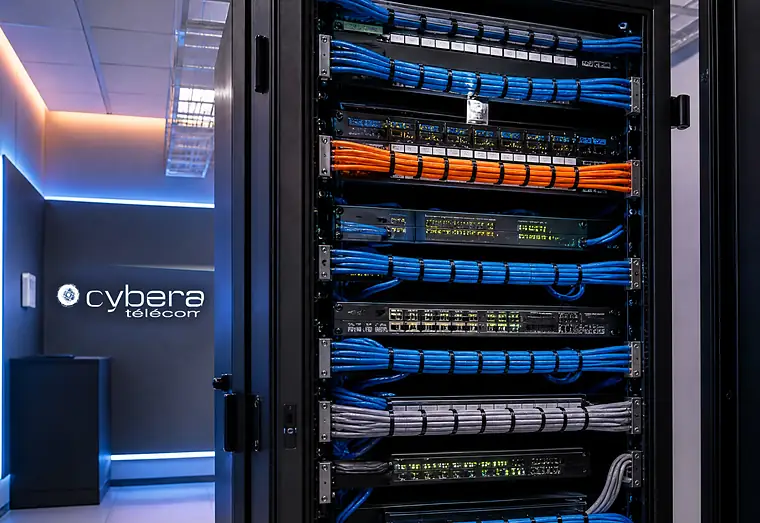 InfrastructureBaies de brassage
Baies de brassage et câblage
Voir le métier → Messages audioStudio vocal
Studio vocal et accueil téléphonique
Voir le métier → eSIMeSIM monde
eSIM rechargeable internationale
Voir le métier →Savez-vous si vous entrez dans le périmètre NIS2 ?
Trois questions suffisent souvent à le savoir. Faisons le diagnostic ensemble, avant que vos clients ne vous le demandent.